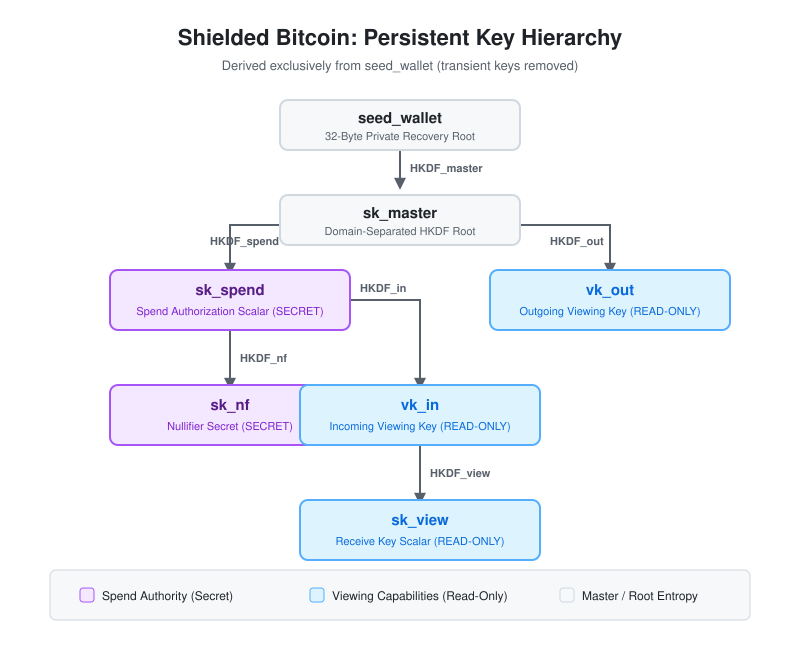


研究团队 [[alloc] init] 发布了名为 Shielded Bitcoin 的新提案,试图在不引入软分叉、不修改比特币共识规则、也不依赖运营方的前提下,在比特币主链之上实现更强的交易隐私。
该方案不是直接改造比特币网络,而是采用元协议方式运行。交易数据会以 OP_RETURN、见证字段等形式写入比特币链上,由独立索引器读取、验证并维护状态。比特币网络本身不会识别这些交易,也不会替它们执行有效性检查。
交易验证交给索引器
按照提案设计,Shielded Bitcoin 的交易本质上是一段带前缀的数据。只要被写入比特币链上,就能被外部索引器捕捉。索引器需要判断交易是否有效,再决定是否把它纳入系统状态。
这意味着,即便无效交易也可能出现在链上,但不会被合规的索引器计入余额更新。研究团队称,这种设计让方案无需改动比特币底层规则,同时保留链上可验证性。
与比特币 UTXO 模型类似,该系统也有对应的“票据”结构,用来表示未花费资产。不过它不直接删除已花费输出,而是引入 nullifier 机制,公开标记某笔资产已被使用,同时不暴露具体花费的是哪一笔。
零知识证明负责防双花
索引器会持续维护两套核心数据:一套是不断增长的票据 Merkle 树,另一套是已使用的 nullifier 集合。用户发起交易时,需要提交公开的 nullifier,以及一份零知识证明。
- 票据确实存在于 Merkle 树中
- 交易已获得对应私钥授权
- 没有凭空增发资产
在这种结构下,外部观察者无法直接知道被花费的是哪一笔票据,但系统仍能检查 nullifier 是否重复出现,从而实现与比特币类似的防双花效果。
PIPEs v2 用于进出金
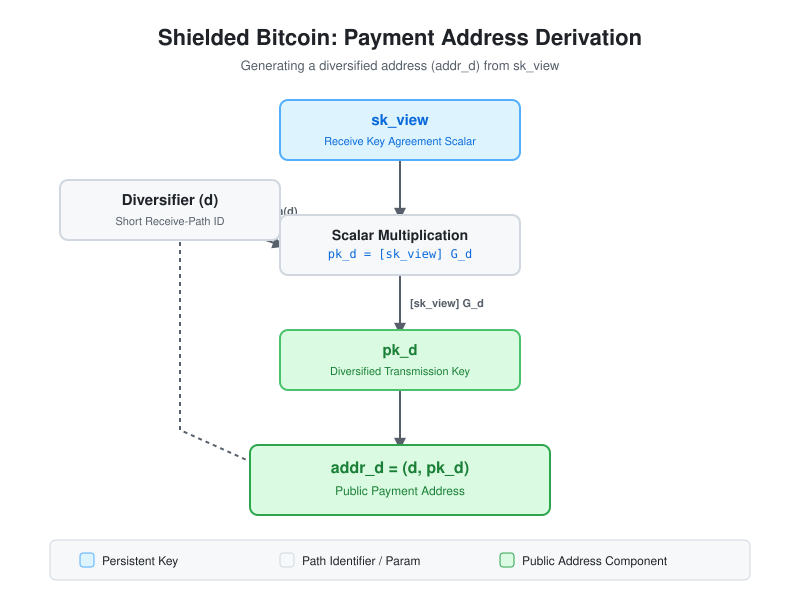
提案还设计了与比特币主链之间的进出金机制。团队计划使用 PIPEs v2 来完成锚定。按照文章介绍,这是一种基于见证加密的方案,可在满足特定零知识证明条件后解锁密钥。
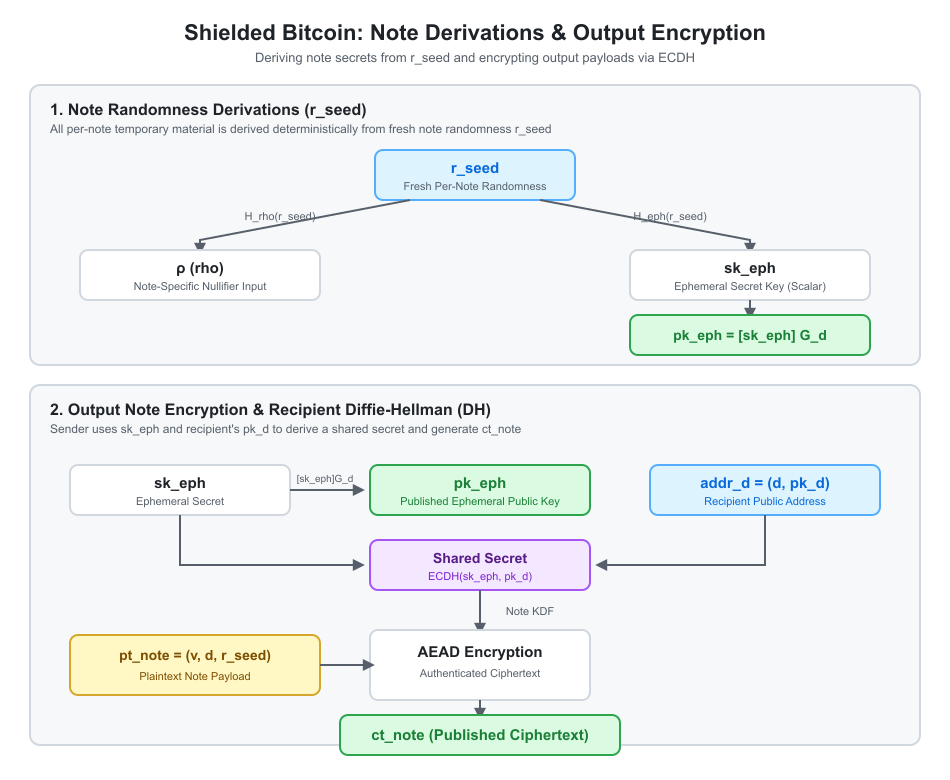
如果这一部分落地,用户可将比特币存入 Shielded Bitcoin 系统,再在满足提币条件时通过链上证明完成退出,而不需要运营方、联邦托管或第三方保管资金。
补充信息:研究团队表示,关于进出金机制的完整论文仍在撰写中,后续将单独发布。文章同时提到,该方案在隐私属性上接近 Zcash 的屏蔽池设计,但用户在进入和退出系统时仍会面临额外的隐私考量。