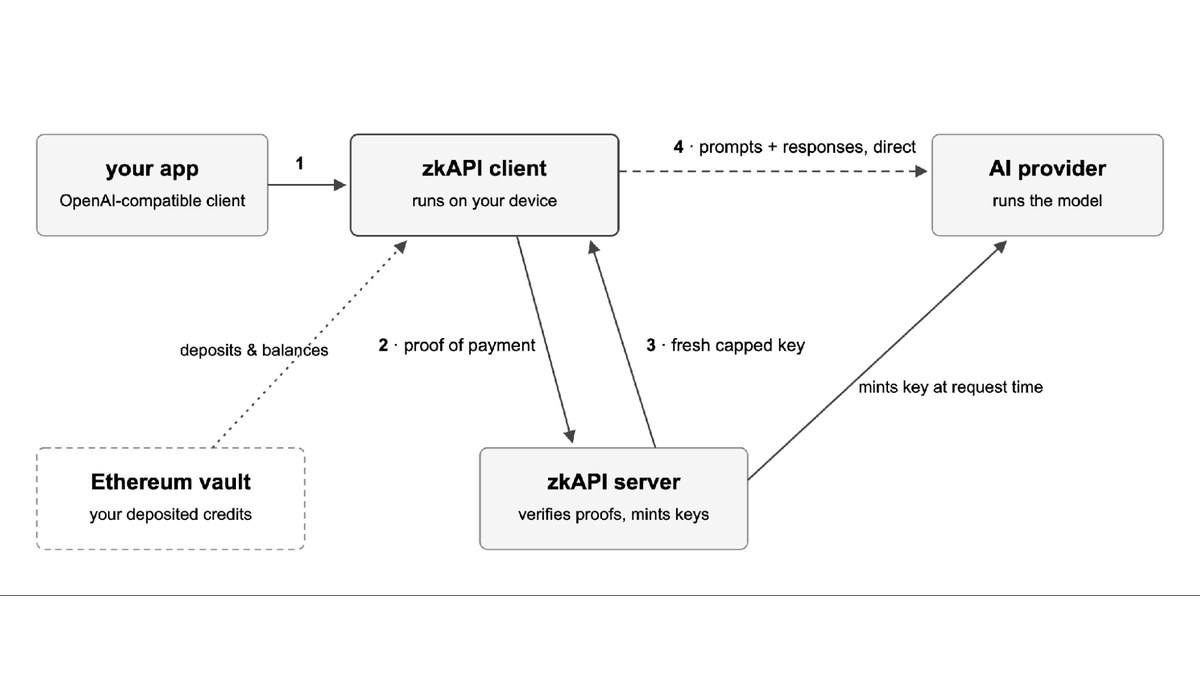


使用 AI 服務通常需要先註冊賬戶、綁定支付方式、取得 API 密鑰。這個密鑰不僅用於扣費,還將每次調用與同一身份關聯起來。以太坊基金會在10月1日推出了 zkAPI:用戶先向以太坊上的合約存入一定金額,再使用零知識證明(zero-knowledge proof)來換取有金額上限的短期使用憑證,讓計費方能驗證「這筆調用有錢可付」,但不必知道是誰存入的錢。基金會表示,Open Anonymity Project 與其共同完成了客戶端、服務端和合約的開發,該項目已經在以太坊主網上運行。這是一種可用的實現方式,但並不代表主流的 AI 服務供應商都已普遍採用這種方式。
zkAPI 所指出的问题非常具體。傳統的 API 密鑰等於一個穩定的索引,服務供應商可能因此將多年的提示詞、消費額度和支付賬戶放在同一個資料檔案中。對於研究健康、財務或商業機密的人來說,賬單與請求之間的關聯本身就非常敏感。如果完全改為每次都在鏈上進行支付,可能會變得較慢、較昂貴,且容易被公開追蹤。zkAPI 試圖將一次鏈上存款與多次離線調用分開,關鍵不在於「使用區塊鏈進行支付」,而是在於盡量不讓支付軌跡和內容軌跡自然地合併在一起。
一次存款,換來多次有上限的短期調用
根據基金會的說明,用戶將資產存入以太坊金庫合約後,將會獲得一個私人票據。客戶端會為某次消費或一段會話生成一個證明,服務端則只驗證該票據確實有可用的額度且沒有重複消費的情況,不需要查看對應的存款身份。證明通過後,服務端會創建一個短期的、帶有金額上限的密鑰,並將其保留在用戶設備的内存中。應用程式會使用這個密鑰向 AI 服務供應商發送提示詞,計費結束後再從私人餘額中扣除實際消耗的金額。
機制中包含兩個重要的反作弊要素。存款承諾被存放在 Merkle 樹中,這可以證明某張票據屬於有效集合,但並不會指明是哪次存款;每次支出時還會生成一個不可逆的空值標記,以防止同一金額被重複使用。技術細節對一般讀者來說沒有必要逐項背誦,但應該明白它們服務於兩個目標:讓欠款和雙花(double-spending)行為難以得逞,同時儘量不給驗證者提供任何穩定的身份線索。
基金會同時提供兩種運行模式。在較嚴格的模式中,用戶的本地客戶端直接與模型提供方通訊,支付中介只能看到有效的額度和總消耗量,而看不到提示詞;模型提供方自然仍能看到自己需要處理的提示詞和回答,只是不需要通過支付層來告知付款者的身份。在較簡單的代理模式中,則由 zkAPI 伺服器來轉發請求,部署起來較為容易,但中繼方則能看到所有的流量。如果將這兩種模式混為「所有參與方都看不到內容」,就會誤導用戶對隱私邊界的判斷。
所謂匿名也有現實邊界。如果用戶在提示詞中寫出姓名、反複提交可識別的項目文件,模型服務商仍可能從內容中識別或關聯會話。鏈上資金的進出交易依然公開,使用者的網絡位置與設備安全也非零知識證明能自動解決。基金會談的是支付身份與調用記錄的關聯減弱,而非承諾在任何情況下都絕對不可追蹤。隱私工具越強調密碼學保證,報導就越需要同時說清楚它沒有覆蓋什麼。
從技術演示走向服務,還差運營這一關
項目已公佈主網金庫與實現代碼,並稱客戶端可為兼容 OpenAI 或 Ollama 接口的應用提供本地網關。這說明開發者有資料可以試用、審查和構建,但無法推斷所有商業模式都接受這種結算方式。若要進入大規模生產,還需解決服務供應商如何認可用量收據、何時結算、濫用請求如何封禁、客戶支持如何處理,以及合約和客戶端的安全審計等問題。匿名支付削弱了常規賬戶識別,反欺詐規則也需重新設計。
將用戶資產存放在合約中,而非某家中介賬戶,這是該方案的一項核心承諾。基金會表示,即便 zkAPI 服務器消失,用戶仍能通過合約關閉餘額並退出。但「合約允許退出」並不代表普通用戶在遇到任何網絡擁擠或錢包遺失的情況下都能無障礙地取回資金;私鑰管理及鏈上交易費用仍是需要克服的障礙。這些因素決定了該方案可能首先會吸引對隱私要求較高的開發者,而不一定能立即取代所有傳統的 API 賬戶。
這個項目真正有意思的地方,在於將支付認證從「你是誰」改寫為「這次使用有額度嗎?」。如果未來服務供應商願意接入,AI接口以外的按量計費服務也可能採用類似的思路。但目前可以確認的里程碑是主網實現、公開設計與試用路線,而非形成全行業標準。zkAPI為隱私與可計費之間提供了一種工程解決方案;它是否可靠、是否好用,仍需通過實際集成、審計和長期運營來檢驗。
資料來源:以太坊基金會《Introducing zkAPI : private usage credits for any API》,2026年10月1日,https:// blog.ethereum.org / en /2026/10/01/ introducing-zkapi