

研究人員展示了,一筆支付可以在發送方未提供資金的情況下創造出可花費的 XRP,這促使相關方緊急發布軟件更新。
這個可追溯至2015年的漏洞,理論上可能讓攻擊者憑空創造並消耗新的XRP,從而違反該加密貨幣1000億枚的固定供應上限。
該漏洞利用了 XRP Ledger 內置交易所中的一個計數錯誤,可能讓數百個賬戶收到大量 XRP,而買方幾乎無需支付任何成本。
RippleX 表示,未發現該漏洞在公開網路上被利用的證據,並已於9月25日發布的 xrpld 3.4.1軟件版本中修復了此問題。
根據周五發布的一份安全報告,XRP Ledger支付系統中的一個漏洞本可能讓攻擊者在不付款的情況下創造大量新的XRP,從而破壞該代幣固定供應的規則。
據稱,這一漏洞可追溯至2015年,由研究員 Cayden Liao 和 Veria AI 發現,並於9月22日內部報告。Ripple 的開發部門 RippleX 的工程師在一台獨立伺服器上復現了該攻擊,並確認新創建的 XRP 可以在後續交易中被花費。
RippleX 表示,沒有發現該漏洞在任何公開網路上被利用的證據。
XRP Ledger 在2012年上線時就已創造了全部1000億枚XRP,其軟件設計為不可能再新增代幣。但這一安全漏洞本可能讓攻擊者憑空創造XRP並在交易所出售,從而削弱依賴該網絡的機構所看重的供應上限。
該攻擊透過帳本內置的交易所實施,賬戶會掛出用一種代幣兌換另一種代幣的報價。
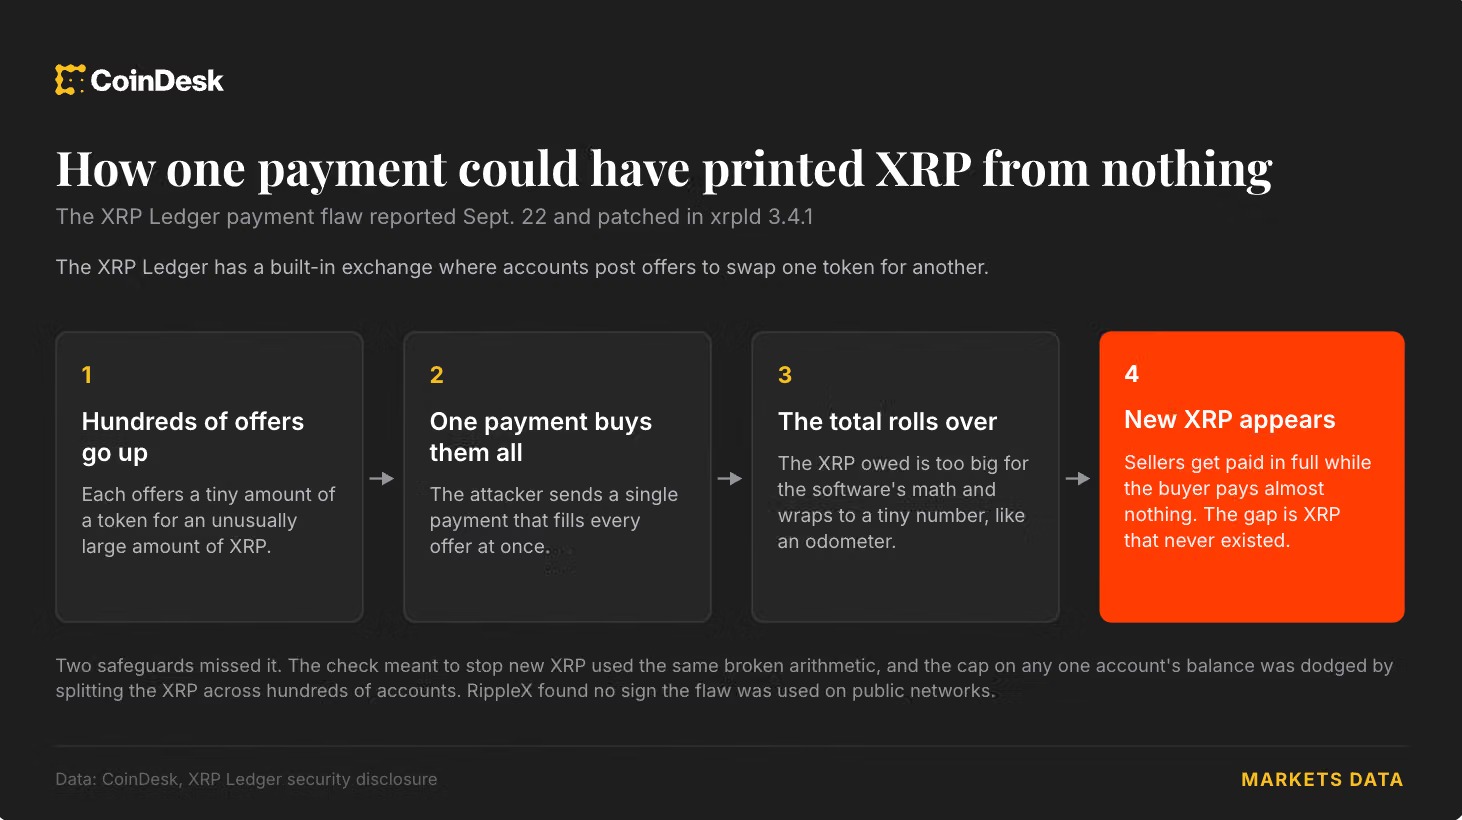
攻擊者會開設數百個賬戶,讓每個賬戶用極少量的某種代幣交換異常大量的 XRP,然後發起一筆支付,一次性買入所有報價。
由於應付的 XRP 總額過大,軟件無法正確計數,因此攻擊者的賣出賬戶將獲得全額付款,而買入賬戶幾乎不會被扣款——最終攻擊者手中就會留下此前並不存在的 XRP。
XRP Ledger 會在每筆交易後進行檢查,確認沒有新增的 XRP 出現,但這項檢查依賴於同樣被錯誤計數的總額,因此也會遺漏異常情況。單個帳戶可接收的 XRP 數量的另一項限制也不會被觸發,因為這次攻擊將 XRP 分散到了數百個帳戶中。
研究人員的方法只需要幾百枚 XRP 就能開設這些賬戶,其中大部分還可以回收,再加上一些交易手續費。
開發者於9月25日在帳本服務器軟件 xrpld 3.4.1 中發布了修復,但沒有披露具體修復了什麼問題。
這起事件加入了自7月以來一系列藉由AI發現的長期隱藏的加密安全漏洞之中,其中包括導致至少1,367個BTC被盜的Coldcard錢包漏洞,以及迫使Core Lightning要求比特幣節點運營者斷開連接的漏洞。
相關閱讀:XRP Ledger為銀行、穩定幣和代幣化基金增加新控制功能