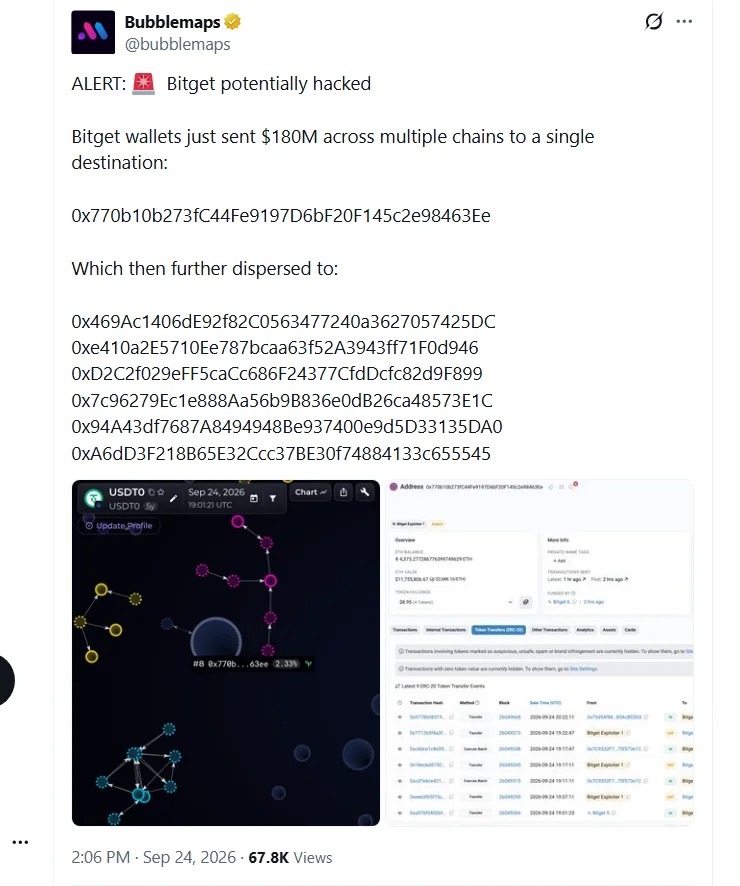


加密交易所 Bitget 遭遇一轮大额安全攻击,平台称损失已超过 3.87 亿美元。事件发生后,Bitget 暂停了提现,并对后台系统展开排查。按目前披露金额计算,这是今年以来规模最大的加密攻击之一。
攻击路径指向后台审批系统
Bitget 首席执行官 Gracy Chen 在 X 平台直播中表示,平台怀疑攻击者利用了用于处理钱包交易的后台系统,使异常提款在内部流程中被识别为正常操作。她称,攻击者并未直接窃取私钥,而是诱导内部审批环节放行了相关转账。
Bitget 表示,受影响的是平台控制的热钱包和温钱包。这类钱包通常用于处理用户交易和提现。Bitget Wallet 作为独立的自托管产品未受影响,用户自行掌握资产控制权。
提现暂停,平台启动追踪与悬赏
Bitget 称,相关漏洞已经修复,平台目前仍在继续审查安全系统。随着更多异常交易被识别,损失估算也被上调。新增发现的可疑转账涉及多个网络,包括注重隐私的 Zcash,以及稳定币转账常用的 TRON。
事件发生后,Bitget 已与第三方安全机构 Mandiant 和慢雾合作调查,并上线实时追踪面板,供外部研究人员和其他平台识别攻击者地址。平台还推出资金追回悬赏计划,对成功冻结或追回的资金提供最高 5% 的奖励。
- 当前损失估算:超过 3.87 亿美元
- 用户保护基金规模:超过 4.64 亿美元
- 悬赏比例上限:追回或冻结资金的 5%
Bitget 表示,平台的用户保护基金可用于补偿安全事件造成的损失。按现有规模计算,即使被盗资金最终无法追回,储备金额也足以覆盖当前损失。
朝鲜黑客风险再度升温
Bitget 将此次攻击怀疑指向朝鲜相关黑客。区块链分析公司 Chainalysis 此前称,2025 年与朝鲜有关的黑客共窃取约 20 亿美元加密资产,创下纪录。外界普遍认为,这类攻击与该国在制裁环境下获取外汇有关。
Chainalysis 还提到,相关黑客组织近年更频繁地把目标对准交易所和大型加密公司,常见手法包括伪装成招聘人员窃取凭证、向高管发出虚假投资接触,甚至将 IT 人员安插进企业内部。
这起事件也是近三个月加密行业连续安全事故中的最新一例。本月早些时候,面向比特币交易的二层网络 Liquid Network 遭遇约 3.19 亿美元攻击;7 月底,硬件钱包 Coldcard 也曾发生约 1.16 亿美元比特币被盗事件。连续攻击再次凸显出,交易平台和托管环节仍是行业最脆弱的部分之一。