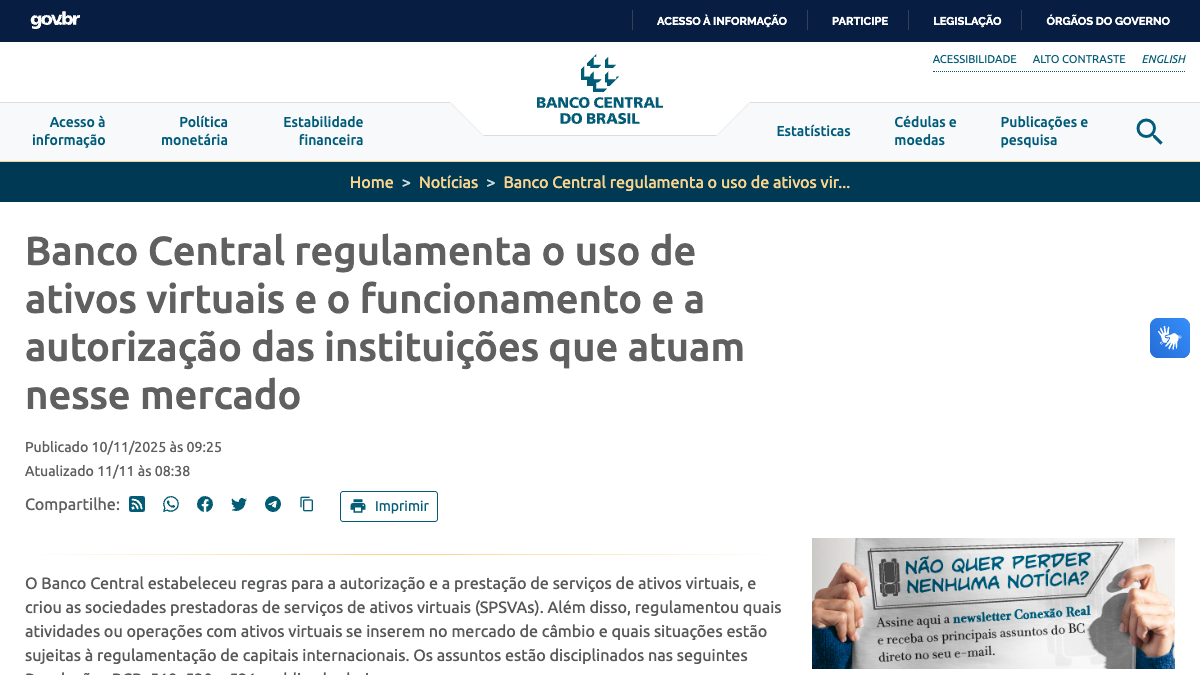


监管文件里最有力量的往往不是原则,而是一个具体日期。巴西中央银行的《第520号决议》规定,自2026年11月6日起,银行、支付机构及其他受监管机构,不得为未获巴西央行授权的虚拟资产服务实体提供或协助市场操作。交易、经纪、托管、外汇、支付账户和支付交易都被列入范围。对加密平台而言,这不是“未来可能加强监管”的信号,而是一道已经生效的连接闸门。
央行没有直接关闭网站,而是控制金融接口
一家公司即使还能在互联网上展示交易页面,如果本地银行不能为它处理账户、付款、外汇或托管协作,服务能力也会迅速受限。巴西的做法把执行责任放到传统金融机构身上:它们需要识别加密业务对手方是否获得授权或处于申请流程,并停止为不合格实体提供关键通道。
这种“从接口治理”的方式比逐个平台追查更有可执行性。银行和支付机构本来就承担客户尽调、交易监测和反洗钱义务,监管者可以利用现有监督体系形成压力。对用户来说,影响可能表现为入金、出金、支付或跨境结算方式变化,而不一定是一夜之间看见某个应用消失。
申请中不等于已经拿到牌照
“已经申请”与“已经获批”是两种状态。更新后的第91条把11月6日的对手方限制指向“未获授权”的服务实体,没有把“正在申请”单列为豁免。平台因此不能用“已交材料”替代授权状态;用户也应核对央行公开信息、服务主体名称以及具体业务由谁提供。
巴西央行在9月的调整中进一步明确,已在运营的虚拟资产服务商应在2026年10月1日前正式提交授权申请,并改进监管数据报送。对手方限制在11月6日生效,形成申请期之后的执行节点。这个时间设计让市场有准备窗口,也避免“无限期等待审批”成为绕开规则的借口。
自托管钱包并没有被等同于非法平台
监管加密服务商容易被误读为禁止个人掌握私钥。第520号决议主要约束提供虚拟资产服务的机构,以及传统金融机构与这些实体的业务联系。巴西央行另规定,对来自或发往自托管钱包、等值达1万美元或以上的虚拟资产转账向金融活动控制委员会作专项报告,但这不等于个人钱包本身被禁止。
区分十分重要。托管平台替用户保管密钥,承担资产保存、交易撮合和账户管理;自托管用户自己控制密钥。两者在反洗钱、消费者保护和操作风险上完全不同。监管者要解决的是服务商身份、资金路径和责任主体可追踪,而不是把所有链上地址都当作金融机构。
海外平台的“无国界”叙事遇到本地责任
许多加密平台以跨境运营为卖点,但用户的银行卡、工资、税务和法律救济仍然落在具体国家。巴西的新门槛要求海外实体在触达本地金融系统时接受本地许可与监督。对于合规平台,这是成本,也是竞争壁垒;对于长期依赖模糊主体和多层支付通道的平台,经营空间会缩小。
本地银行也面临新的识别成本。集团可能使用多个法人、品牌与技术供应商,一笔支付的前台名称和实际加密服务对手方未必一致。机构需要更新名单、合同和交易监测,避免误伤合法服务,也要防止未授权平台借壳接入。规则生效并不意味着所有执行问题同时消失。
用户真正要检查的是钱从哪里进、又到哪里去
普通用户应关注三件事:账户合同中的服务主体是否清楚,入金和出金是否仍由受监管机构处理,平台是否准确披露授权状态。若平台突然更换收款公司、要求使用陌生第三方或把资金转到与品牌无关的账户,风险往往比页面上的高收益宣传更值得重视。
11月6日的截止线把巴西加密监管从原则阶段推入执行阶段。它不承诺消除诈骗,也不会替投资者判断代币价值;它改变的是市场入口的权力结构。能否连接银行、支付和外汇系统,不再只由商业合作决定,而要先通过授权与监督。加密业务仍可创新,但“先接入、以后再解释主体是谁”的空间正在被关上。