

2026年10月29日,币安遭遇一起重大安全漏洞,涉及未经授权的加密货币转移,估计金额达63亿美元。此次事件影响了多个区块链网络,并引发整个行业协作追踪和冻结被盗资产。
币安的初步调查指向一名DevOps工程师的笔记本电脑可能被入侵,成为此次事件的入口。该交易所表示,目前没有证据显示钱包私钥泄露,并承诺将通过其用户安全资产基金(SAFU)和公司资金承担全部损失。
1. 事件如何开始
区块链监测系统在10月29日发现了与币安相关钱包的可疑资金流动。最初调查重点集中在基于以太坊的转账上,但后续分析发现,活动还涉及比特币、Tron、Solana、XRP Ledger以及其他网络。
随着调查人员追踪更多交易,影响金额估算不断上升,币安自身给出的估计为63亿美元。
这起事件很快演变成一场跨链调查,区块链情报公司和加密货币企业都在协助识别受影响的钱包,并阻止资产进一步转移。
2. 攻击者据称如何入侵币安
疑似入口点
币安的初步调查显示,一名DevOps工程师的笔记本电脑可能遭到入侵,攻击者因此得以访问一个内部服务容器。该访问权限可能被用于提交未经授权的提现交易。
目前,设备究竟如何被攻破尚未公开确认。币安也表示,没有证据表明钱包私钥被泄露。
未经授权提现为何可能发生
初步结果显示,攻击者可能利用的是对某个授权内部服务的访问,而不是直接窃取钱包私钥。
这一区别很重要,因为加密货币提现依赖多个相互连接的系统,包括内部服务、访问权限和交易签名基础设施。攻破其中一个系统,可能就会为滥用合法交易流程创造机会。
攻击者如何获得访问权限并取得足够权限的完整过程仍在调查中。
以太坊钱包技术
独立的区块链安全分析发现,此次针对币安以太坊热钱包的攻击中,使用了以太坊的 EIP-7702 账户委托机制。
EIP-7702 允许以太坊外部拥有账户将某些执行功能委托给智能合约代码。相关活动显示,这一机制可能被滥用,从而促成未经授权的资产转移。
这并不意味着以太坊本身遭到入侵。该机制的具体作用以及被如何利用,仍需通过币安的技术复盘来确认。
3. 攻击的规模与时间线
10月30日发布的区块链分析提供了这起事件发展过程的初步图景。
时间线反映的是已披露的链上活动和公司更新。最终事件顺序仍有待取证调查确认。
4. 哪些加密货币受到影响
此次事件涉及多个区块链网络上的多种加密货币、稳定币和较小市值数字资产。
区块链分析识别出的主要资产
其他涉及的代币
在受影响钱包中识别出的其他资产还包括 Wrapped Beacon ETH(wBETH)、Tether Gold(XAUt)、Uniswap(UNI)、Ethena(ENA)、Pepe(PEPE)、World Liberty Financial USD(USD1)、Chainlink(LINK)、Aave(AAVE)、Avalanche(AVAX)、Optimism(OP)、USDT0、Paxos Gold(PAXG)、Zama(ZAMA)和 Lagrange,以及若干更小的代币。
Arkham Intelligence 已标记出多个与疑似攻击者相关的地址,帮助调查人员监控后续资金流向。随着更多交易被识别,代币名单仍可能变化。
5. 是谁黑了币安
朝鲜关联
10月30日,区块链分析公司 Chainalysis 表示,其高度确信朝鲜应对币安事件负责。其调查人员称,发现了来自此前 Bitget 漏洞利用事件的资金,与币安被盗资金混合在一起。
这些判断指向可能存在朝鲜关联,但责任人的身份尚未公开确认。币安表示,正与执法部门合作,识别涉案人员并将其绳之以法。
因此,这一归因应被视为情报判断,而非最终法律结论。
6. 有多少资金已被冻结和追回
币安最初表示,通过与区块链合作伙伴、代币发行方及其他行业参与者协调,约30亿美元受影响资产已被冻结。
多家公司和网络参与了这一努力:
- Tether(USDT):称已冻结与此次事件相关的超过15.67亿美元,后续分析还发现了分布在多个地址中的更多受限 USDT。
- Circle(USDC):冻结了约8.23亿美元与此次事件相关的 USDC。
- Ripple(RLUSD):确认正在监控此次事件,并积极冻结受影响资金。
- Arbitrum:其安全委员会执行了一项操作,冻结了约3050万美元与此次漏洞利用相关的资产。
- 其他发行方和合作伙伴:包括 USD1、FDUSD 以及黄金挂钩代币在内的其他资产,也受到冻结或其他限制。
为何冻结很重要
USDT 和 USDC 等稳定币可以由发行方冻结,发行方有能力限制特定地址的转账。这帮助阻止了疑似攻击者转移部分受影响资产。
比特币和以太币没有同样具备地址黑名单能力的中心化发行方。它们的追回更依赖交易追踪、交易所和中介机构配合,以及法律行动。
需要区分被冻结资产和已追回资金。被冻结的加密货币可能仍无法动用,直到调查人员确认所有权并确定其如何依法返还。
7. 被盗资金去了哪里
区块链调查人员追踪到资金在以太坊、比特币、Tron、Solana、XRP Ledger 以及多个二层网络之间流动。
部分资产通过兑换被转换成其他加密货币,并在多个地址之间转移。已披露的活动包括涉及 Ether 和 TRX 的交易,以及与去中心化交易所和其他区块链服务的交互。
这些流动增加了追回难度,不过公开的区块链记录使调查人员能够追踪交易并识别钱包之间的关联。
资金流动并不一定意味着攻击者已经成功套现。截至10月30日,所有受影响资产的最终去向仍未确定。
8. 币安客户发生了什么
客户资金是否损失?
币安表示,客户资金仍然安全,并承诺将通过 SAFU 基金和公司资金承担全部损失。此外,该交易所据称已预留63.4亿美元公司资金,以覆盖此次事件带来的损失,进一步体现其保护客户的承诺。
这一承诺对客户很重要,但其落实情况仍需通过交易所承诺更新的储备证明以及后续披露来评估。
提现是否受到影响?
币安在进行安全检查期间,曾暂时暂停充值和提现。
在10月30日的更新中,该交易所表示,充值已恢复正常,而提现仍在暂停中,原因是其正在对提现服务及相关地址进行安全改造。公司预计提现将在48小时内恢复。
交易呢?
交易所表示,一旦安全问题解决,这些服务将恢复。相关限制是其更广泛预防性应对措施的一部分。
9. 币安的应对与行业支持
币安的应对既包括内部安全措施,也包括与整个加密货币行业公司的协作。
币安联合创始人、前首席执行官赵长鹏(CZ)向用户保证资金安全。他还对连夜处理事件的员工表示认可,并感谢包括竞争对手在内的行业参与者提供帮助。
币安联合创始人兼联席首席执行官何一感谢社区的支持,并表示团队正在进行安全检查,之后再恢复提现。
交易所的应对重点包括:
- 撤销与受影响地址相关的授权。
- 临时限制受影响服务。
- 与执法部门和区块链情报公司合作。
- 协调代币发行方和行业伙伴冻结资产。
- 准备详细的技术复盘。
- 在整改后发布更新后的储备证明。
Tether、Circle、Ripple 和 Arbitrum 也通过资产限制和冻结措施参与了应对。区块链情报公司则持续追踪交易并识别相关地址。
这一协调行动表明,在重大安全事件中,交易所、代币发行方、区块链网络和调查人员可以协同工作。
10. 这起事件对更广泛加密行业为何重要
这起事件凸显了特权员工访问权限和内部提现系统相关的风险。
即使钱包私钥保持安全,遭入侵的内部服务也可能为未经授权的交易创造机会。这意味着员工设备安全、访问权限和提现审批系统,与保护私钥同样重要。
这起事件也引发了一个问题:交易所如何防止被入侵的内部系统独立批准大额提现。
更严格的员工访问控制、独立交易验证、提现限额和实时监控,或许有助于降低类似事件再次发生的风险。
对更广泛的行业而言,这起事件提醒人们,即使底层区块链网络继续正常运行,交易所安全仍然是重大风险。
11. 市场影响与未解问题
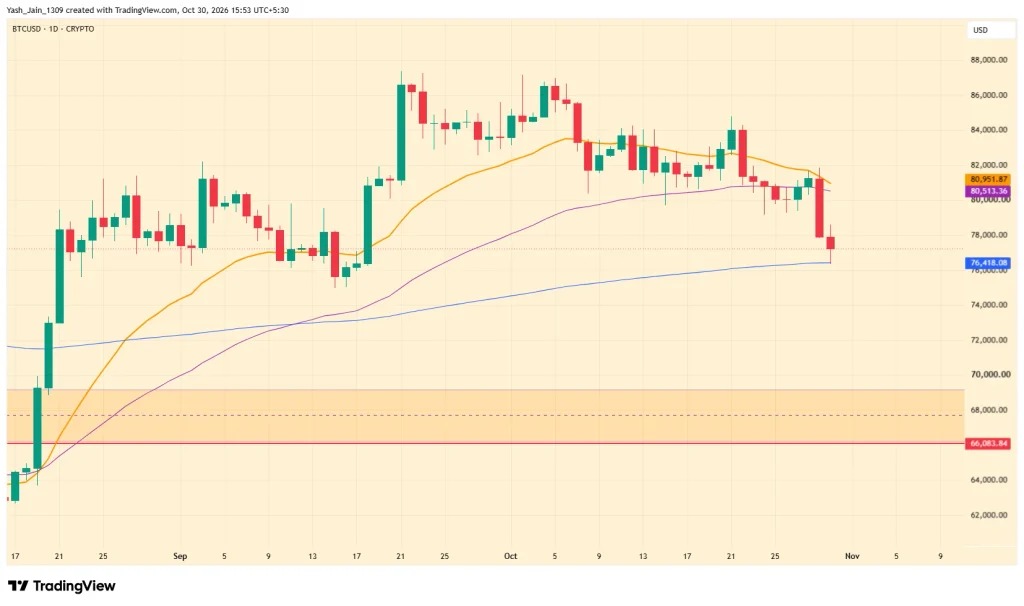
此次事件增加了加密货币市场的不确定性,当时的报道显示,比特币跌破7.7万美元,以太币和其他资产也出现下跌。尽管安全担忧可能加剧了市场压力,但价格波动不能完全归因于币安事件。
仍有若干重要问题没有答案:
- DevOps 工程师的笔记本电脑是如何被攻破的?
- 攻击者如何获得足够的提现系统访问权限?
- 最终能追回多少受影响的加密货币?
- 最终技术调查会揭示怎样的攻击细节?
- 更新后的储备证明是否会显示客户资产仍有充分支持?
- 所有受影响服务何时恢复正常?
币安当前的首要任务是完成安全整改、安全恢复提现、继续与调查人员协调,并发布技术复盘报告。
12. 最终评估
币安事件是一场重大的交易所安全失败,估计影响约63亿美元。初步发现显示,受损的内部基础设施可能在没有直接泄露钱包私钥的情况下,允许了未经授权的提现。
约30亿美元资产被协调冻结,显示出加密货币调查中行业协作的重要性。不过,最终追回金额、实施者身份以及精确攻击方式仍有待调查。
币安承诺承担全部损失,这为客户提供了一定安慰,但交易所的长期信誉将取决于能否安全恢复提现、发布更新后的储备证明,并给出透明的技术解释。
这起事件应被视为一宗仍在调查中的重大安全漏洞,而不是客户资金已经永久损失或所有受影响资产都已追回的证据。最终技术报告、可独立核实的追回数据以及服务恢复正常,将是最值得关注的进展。