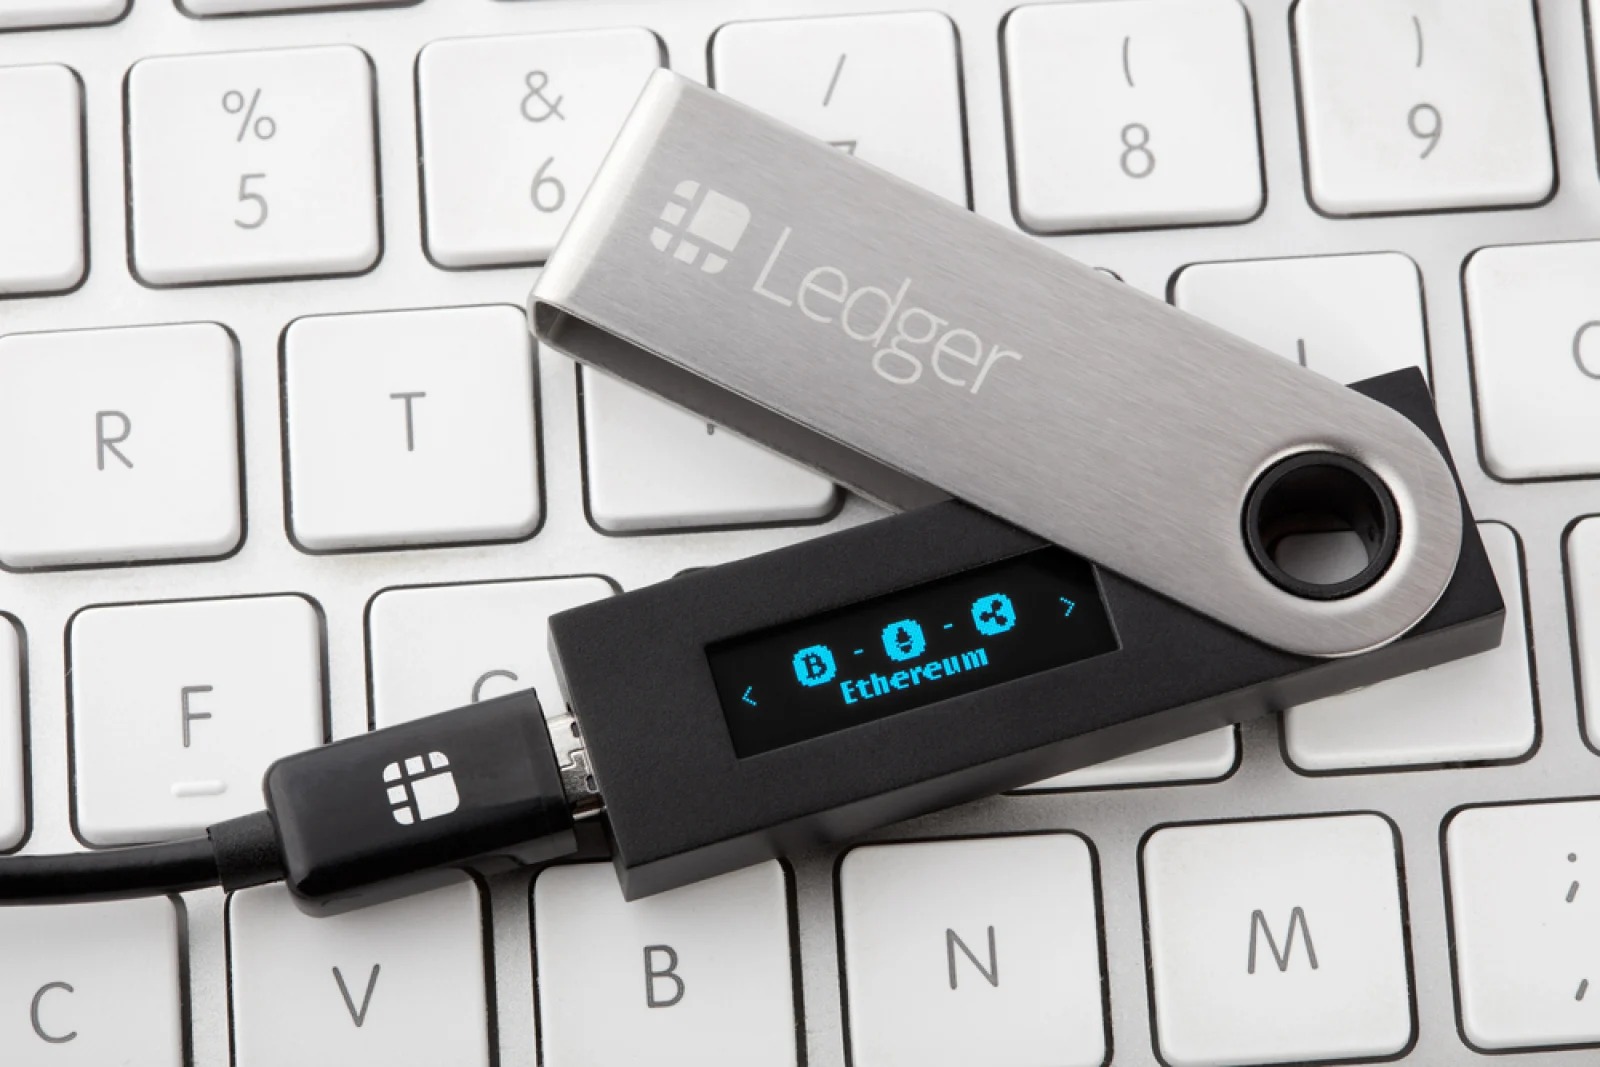


加密硬件钱包公司 Ledger 在对涉嫌加密盗窃事件的调查中发现了一个令人不安的细节:它发现,至少有一件硬件设备被插入了一个可疑的外来硬件。
Ledger 最新更新发布于 10 月 10 日,称其在一名受影响用户的设备中发现了这段可疑硬件。该设备来自近期的 CryptoBilis 安全事件。CryptoBilis 是东南亚一家授权经销商。
这是调查过程中首次发现有关硬件被篡改的具体证据。这意味着,部分 Ledger 钱包可能在用户收到之前就已被悄悄动过手脚。
目前尚不清楚这一植入物是否与这些涉嫌盗窃有关,也不清楚可能受影响的设备数量。
此外,Ledger 表示,作为预防措施,CryptoBilis 已暂停销售所有硬件钱包,直至调查结束。
Ledger 还表示,公司正与受影响用户保持联系,并与执法部门合作追查涉案人员。
这起疑似攻击尤其令人担忧,因为攻击者甚至不一定需要入侵安全元件——也就是 Ledger 设备内部用于生成并保护私钥的芯片。所谓可疑外来硬件据称是要接入钱包内部不同部件与屏幕之间的通信线路。
前 Mt. Gox 首席执行官追查神秘间谍植入物
在 Ledger 调查这一据称神秘硬件的同时,前已倒闭加密交易所 Mt. Gox 的首席执行官 Mark Karpelès 也在调查 Ledger 钱包中发现的这类可疑硬件。
Karpelès 于 10 月 10 日发帖称,他已独立定位到这些硬件改动。他当时正在查看受影响用户发给他的图片。
“我也从受影响用户发给我的图片中确认了这一点,”Karpelès 在 X 上表示。
他鼓励那些持有这些设备、并愿意捐出供分析的人直接与他联系。
在后续更新中,Karpelès 表示,他实际上已经拆解了在一台硬件钱包中发现的一枚可疑硬件组件,以便进行分析。
“拆解一个加密钱包里的间谍植入物,大概是我今年做过的最赛博朋克的事,”他打趣道。
此前,Karpelès 曾报告称,他检查过的一台来自马来西亚的 Ledger Nano X 设备包含一个隐藏电子组件,尽管它看起来仍处于完整的热缩包装之中。