

比特币开发者近期重新讨论了随着量子计算发展而来的网络长期安全问题,也就是所谓的“Q-Day”。这一讨论的导火索,是 StarkWare 首席执行官 Eli Ben-Sasson 接受记者 Pete Rizzo 采访。
Ben-Sasson 认为,如果不实施“量子修复”,比特币将失去领先地位,其市值也会因当前计算系统的物理限制而崩溃。
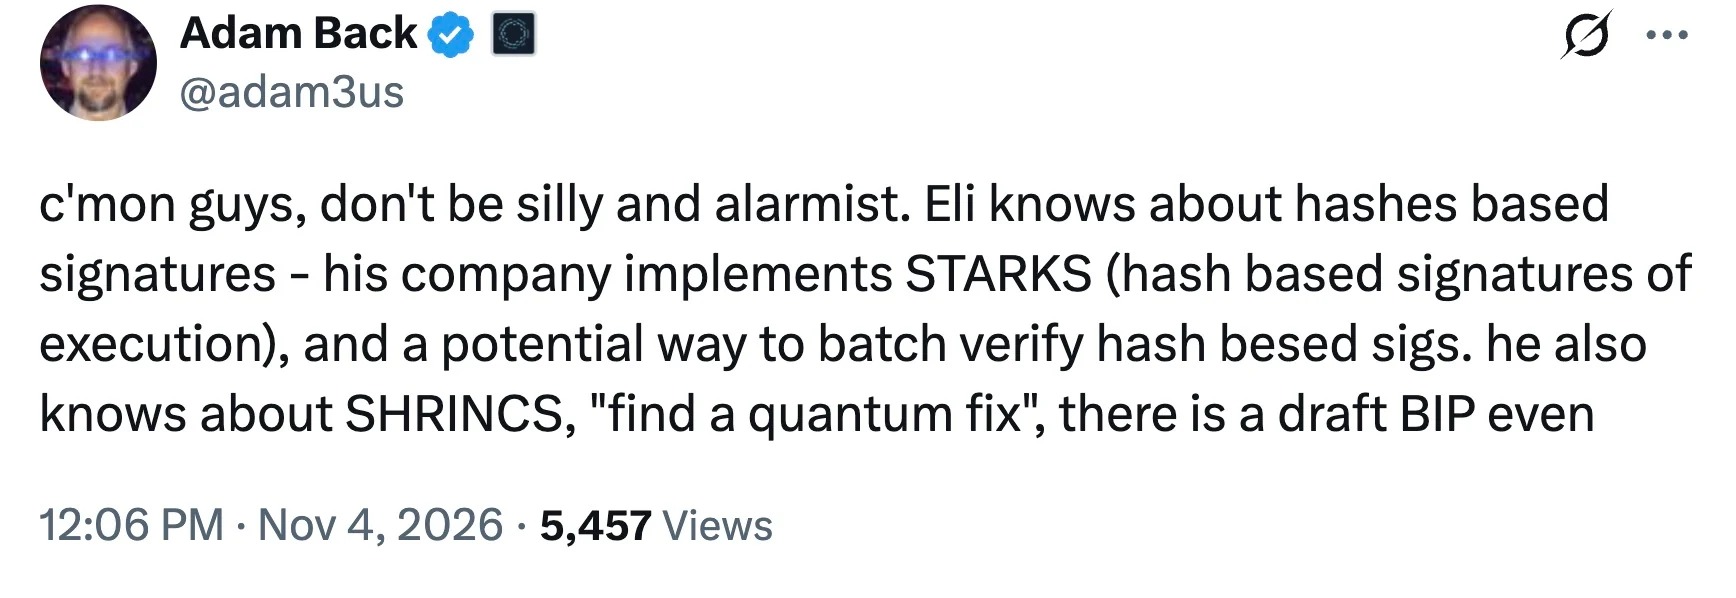
对这些预测提出批评的是 Adam Back。他是 Hashcash 的创建者、Blockstream 联合创始人,也是中本聪在比特币白皮书中提到的密码学家之一。Back 在社交网络 X 上用“伙计们,别太傻、别太危言耸听”来形容这种恐慌式预期。
Back 认为,相关风险被夸大了,因为用于防范量子威胁的算法已经处于协议规划阶段。他指出,Ben-Sasson 自己的公司 StarkWare 也建立在 STARK 技术之上,而 STARK 是运行在密码学哈希函数上的零知识证明。
在比特币技术社区中,哈希函数被视为主要安全因素。按照理论模型,运行 Shor 算法的量子计算机能够破解网络当前使用的非对称加密体系,即 ECDSA 和 Schnorr。
不过,这种方法对哈希函数无效,包括 SHA-256。Grover 算法只会让量子系统在暴力搜索中获得二次加速,而 Back 认为,这一优势会被比特币的标准安全设置完全抵消。
Back 的方案:比特币如何在量子超级计算机面前存活
作为替代方案,作为中本聪相关人士的 Back 引用了社区当前的技术进展数据,这些进展到 2026 年底已进入测试阶段:
- SHRINCS 协议:一种修改后的基于哈希的签名方案(Shrunken SPHINCS)。据 Blockstream 开发者称,他们已将其针对比特币的带宽限制进行了优化。
- 实施状态:一份正式的比特币改进提案(BIP)草案已发布供审查。根据项目路线图,该技术正在 Liquid 侧链上进行压力测试。
反对后量子密码学的人常把数据体量视为主要问题。与标准的 64 字节 Schnorr 密钥相比,抗量子签名更大;一些研究人员认为,这可能会让区块链负担过重并抬高手续费。
Back 认为,基础设施可以通过数据聚合来扩展。按照他的说法,批量验证方法和 STARK 哈希证明可以把数千个签名压缩成一个紧凑的软件包。支持这一思路的人认为,这种方案既能保持网络速度,也能保护去中心化。
当前讨论显示出两种截然不同的观点:一部分行业人士认为量子威胁是紧迫问题,而比特币核心开发者则表示,防护基础设施的计划测试正在与量子能力的发展并行推进。