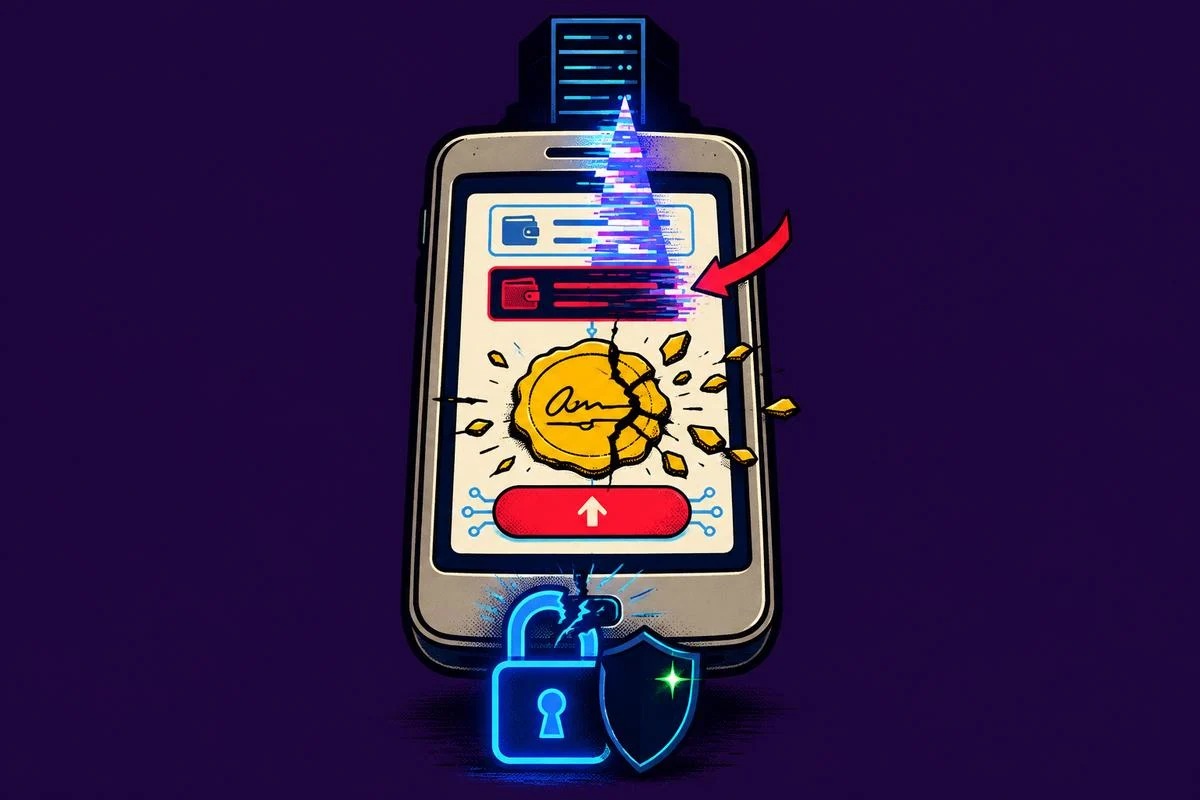


Electrum 于 2026 年 10 月 24 日发布 4.8.3 版本,修复一个 Electrum 钱包安全漏洞。该漏洞可能让恶意服务器在用户提高交易手续费时,诱导用户为攻击者签名付款。开发者称,他们收到了两起用户报告,其中一起涉及资金损失,并敦促所有用户升级。
要点
- 4.8.3 之前的 Electrum 版本存在漏洞。
- 手动提高手续费可能会授权攻击者替换后的付款交易。
- 补丁会在接受受影响的未确认交易前先验证签名。
Electrum 钱包漏洞如何运作
恶意服务器可以隐藏用户原本的付款,并在钱包历史记录中将其替换为一笔指向攻击者控制地址的冲突交易。Electrum 的安全公告称,已有一些服务器正在实施这类攻击。
该钱包使用服务器来获取交易历史并广播付款。其文档将主服务器描述为对未确认交易信息“可信”,而这正是此次攻击利用的信任点。
被替换的交易包含无效签名。旧版客户端在未先检查这些签名的情况下,就会把该交易显示为未确认。如果用户随后通过 replace-by-fee(RBF)手动提高手续费,钱包就会为这笔被篡改的付款签名,并把资金发送给攻击者。
开发者表示,在两起报告中,有一名用户在提高交易手续费后损失了资金。根据公告,两起报告里,攻击者的收款地址与用户原本想支付的地址最后四个字符一致。
4.8.3 版本带来了什么变化
Electrum 钱包安全漏洞的修复,会在将一笔未确认交易纳入本地历史之前,先检查花费属于钱包的币的交易输入签名。此前,这些签名会在交易显示出来之前被跳过检查。
Electrum 在发布公告中写道:“本次发布修复了一个严重的安全问题,因此我们敦促所有用户升级。” 公告将 4.8.3 之前的所有版本都列为受影响版本,同时表示连接到受信任服务器的客户端,包括其自有服务器,不受这类攻击影响。
对于尚未升级的用户,Electrum 建议在签署任何交易前,包括提高手续费时,手动核对收款地址和金额。其下载页面还要求用户仅从 electrum.org 获取软件,并检查 GPG 签名。
Bull Bitcoin 计划加入相同的客户端校验
Bull Bitcoin 首席执行官 Francis Pouliot 表示,BULL 钱包用户不会受到影响,除非他们手动选择了一个已被攻陷的服务器。默认情况下,BULL 只连接到两个由 Bull Bitcoin 运营的服务器和一个由 Blockstream 运营的服务器。
Pouliot 说,若要连接其他服务器,用户需要手动添加服务器地址。他还承诺会在钱包中加入验证功能:“不过,我们会立即采用与 Electrum 钱包相同的方法,增加客户端验证,”他写道。
本文由人工智能协助生成,并经编辑团队审核。